 Aktualność
Mocny powrót oszustw na "niedostarczoną paczkę"
Wigilia za kilka dni, czekamy na ostatnie paczki ze świątecznymi prezentami. Firmy kurierskie uwijają się, by zdążyć na czas, a cyberprzestępcy – by wykorzystać przedświąteczny rejwach. Uważaj więc na SMS-y lub e-maile o konieczności uregulowania drobnej niedopłaty za paczkę bądź zaktualizowania swoich danych, by ci ją dostarczono.


Liczba oszustw internetowych przed świętami wzrasta kilkukrotnie. Według danych zespołu CERT Polska, działającego w instytucie NASK, blisko 30 proc. wszystkich zgłoszeń z 2023 roku zanotowano właśnie w grudniu.
– Oszustwa paczkowe są szczególnie popularne wśród oszustów w okresie przedświątecznym, kiedy większość z nas intensywnie korzysta z usług firm kurierskich. Cyberprzestępcy doskonale wykorzystują nasz pośpiech i nieuwagę, podszywając się pod te firmy, by wyłudzić np. dane logowania do bankowości, a tym samym ukraść nasze pieniądze – mówi Iwona Prószyńska ekspertka NASK z Centrum Cyberbezpieczeństwa i Infrastruktury.
Oszukać „na paczkę” najłatwiej przed świętami
Przed świętami oszuści chętnie wykorzystują motyw „niedostarczonej paczki”. Informacja o takim obrocie spraw elektryzuje nas, bo oznacza, że ktoś z bliskich może nie dostać prezentu. Tym łatwiej wpaść w pułapkę oszustów, gdy komunikacja wygląda wiarygodnie i sugeruje pilne działanie.
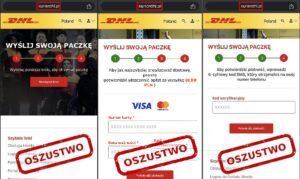
Najczęstsze oszustwa paczkowe to fałszywe SMS-y lub e-maile, które informują o rzekomej niedopłacie za przesyłkę albo o konieczności uzupełnienia danych adresowych. Kierują one do stron, które są łudząco podobne do serwisów firm kurierskich. Strony te tworzą przestępcy, by – gdy się już na nich znajdziemy – wyłudzić od nas dane naszej karty płatniczej lub login i hasło do bankowości internetowej.

W scenariuszach paczkowych pojawiają się, oczywiście, typowe dla SMS-ów phishingowych emocje, czyli „zrób coś, bo inaczej twoja paczka wróci do nadawcy”, „zaktualizuj dane adresowe – masz na to tylko trzy godziny”, dopłać niewielką kwotę.
Jak się obronić przed takimi atakami?
W okresie okołoświątecznym warto zachować szczególną ostrożność nie tylko, gdy dostajemy alert o „niedostarczonej paczce”, ale przy wszelkich niespodziewanych czy podejrzanych wiadomościach. Co robić?
- Weryfikuj nadawcę wiadomości: Sprawdzaj, czy e-maile i SMS-y pochodzą z oficjalnych adresów lub numerów. A jeśli masz wątpliwości – skontaktuj się w inny sposób z firmą, bankiem, platformą, która rzekomo wysłała ci podejrzaną wiadomość.
- Uważaj na linki w podejrzanej wiadomości: Mogą przekierować cię na stronę, która wygląda znajomo, ale jest fałszywa i będzie chciała wyłudzić od ciebie dane. Jeśli masz wątpliwości, zawsze wchodź na stronę firmy samodzielnie, wpisując adres w przeglądarce.
- Weryfikuj adres strony szczególnie jak masz tam podać dane: Przestępcy często korzystają z adresów podobnych do prawdziwych.
- Zwracaj uwagę na szczegóły: Błędy językowe lub nieprofesjonalny wygląd wiadomości to często oznaka oszustwa.
- Nie podawaj danych wrażliwych: Nigdy nie udostępniaj loginów, haseł ani danych karty płatniczej w niezweryfikowanych miejscach.
Podsumowanie
Przedświąteczny pośpiech i roztargnienie to doskonały moment dla cyberprzestępców, by wyciągnąć od nas pieniądze. Kluczem do bezpieczeństwa jest ostrożność, nieuleganie emocjom i zdrowy rozsądek. Jeżeli otrzymasz podejrzaną wiadomość, nie podejmuj pochopnych decyzji – skorzystaj z wiedzy ekspertów CERT Polska działającego w ramach NASK. SMS-a zgłoś przesyłając na numer 8080, wiadomość e-mail – za pomocą formularza, który znajdziesz TUTAJ.
Nie pozwól, by świąteczną radość zakłócili cyberprzestępcy– zadbaj o swoje bezpieczeństwo w sieci!
Projekt dofinansowany przez UE.
Wyróżnione aktualności
 Aktualność
Zanim podatność stanie się incydentem. Nowe rozwiązania CERT Polska
Nie „czy”, ale „kiedy” – dziś każda organizacja musi być przygotowana na cyberatak. Dlatego NASK uruchamia wiedza.cert.pl oraz rozbudowuje serwis moje.cert.pl. Wszystko po to, by polskie organizacje mogły skuteczniej zapobiegać incydentom i szybciej reagować, gdy do nich dojdzie. Eksperci CERT Polska zaprezentowali nowe narzędzia podczas śniadania prasowego.
 Aktualność
ECSC 2026. NASK trenuje polską drużynę przed cyfrową Ligą Mistrzów
Dziesięć osób, różne specjalizacje i jeden cel: jak najlepiej reprezentować Polskę. Już 12 października w niemieckim Bochum rozpocznie się European Cybersecurity Challenge, najważniejsza europejska rywalizacja młodych talentów cyberbezpieczeństwa. Polska drużyna, trenowana przez najlepszych specjalistów z NASK, przeszła właśnie pierwszy wspólny sprawdzian.

Nie czekaj. Z początkiem szkoły rozmawiaj o zagrożeniach w sieci
Nowa klasa, szkolna grupa na komunikatorze i coraz więcej spraw załatwianych online. Powrót do szkoły oznacza również zmiany w cyfrowej codzienności dzieci. To dobry moment, żeby zacząć rozmowę o bezpieczeństwie w sieci. Nie dopiero wtedy, kiedy wydarzy się coś złego.
 Aktualność
Mocny kurs na cyfrową administrację. EZD-KPO z wynikiem ponad plan
Początkowy plan był ambitny: wdrożyć EZD RP w 2 tys. podmiotów i przeszkolić 75 tys. osób. Efekt? 3102 wdrożenia i 206 tys. uczestników szkoleń. Projekt EZD RP realizowany w ramach Krajowego Planu Odbudowy dobiega końca z wynikami znacznie przekraczającymi pierwotne założenia.
Najnowsze aktualności
 Aktualność
Cyberodporność – nasza wspólna tarcza. NASK na Forum Cyberbezpieczeństwa
Cyberbezpieczeństwo to gra zespołowa. Tyle że wygrywa się nie jeden raz, a wielokrotnie i na różnych polach. A żeby to zrobić każdy uczestnik – sektor prywatny, publiczny i społeczeństwo – musi znać zasady. O budowaniu fundamentu, jakim jest dziś cyberodporność, rozmawiali uczestnicy VIII Forum Cyberbezpieczeństwa, organizowanego przez Ministerstwo Cyfryzacji – w tym dyrektor NASK Radosław Nielek i zastępca dyrektora Adam Marczyński.
 Aktualność
KSC 2.0 krok po kroku. Nowy poradnik NASK dla firm i instytucji
Masz firmę IT, dostarczasz przesyłki, zajmujesz się usługami komunalnymi? Ten poradnik jest dla Ciebie. NASK i Ministerstwo Cyfryzacji przygotowało praktyczny przewodnik, który pomaga przejść przez najważniejsze etapy wdrażania wymagań KSC 2.0.

MIRANDA ochroni cyfrowy świat?
Jak chronić cyfrowy świat, w którym jeden system zależy od drugiego, a atak na najsłabsze ogniwo może zagrozić całej infrastrukturze? Nad rozwiązaniami pracują naukowcy i eksperci z europejskiego projektu MIRANDA. Jego partnerem jest NASK.