 Aktualność
Kliknij, żeby otrzymać zwrot podatku. Oszustwa na PIT
Żeby otrzymać zwrot podatku, musisz dokonać korekty rozliczenia, kliknij w link. Kto nie chciałby szybko otrzymać pieniędzy? Kto nie obawia się, że popełnił błąd w rozliczeniu? Na tym właśnie żerują cyberprzestępcy. Im bliżej końca terminu rozliczania PIT, tym bardziej rośnie aktywność oszustów.


Próbują wykorzystać zamieszanie i presję czasu związaną z rozliczeniami podatkowymi, podszywają się pod urzędy skarbowe, Krajową Administrację Skarbową czy infolinię Krajowej Informacji Skarbowej, liczą na to, że zaaferowani podatnicy pochopnie klikną w podejrzany link lub przekażą swoje wrażliwe dane. Poznaj sposoby działania cyberprzestępców i dowiedz się, jak się skutecznie bronić.
Sposoby działania oszustów
Cyberprzestępcy stosują różne techniki socjotechniczne, m.in. powołują się na autorytet instytucji państwowych oraz manipulują emocjami. Wykorzystują strach przed konsekwencjami prawnymi i presję czasu, aby skłonić podatników do nieprzemyślanych działań. Najczęstsze metody:
- Fałszywe wiadomości email.
Oszuści wysyłają e-maile, które łudząco przypominają oficjalne komunikaty urzędów skarbowych. W treści wiadomości informują np. o rzekomym zwrocie podatku, prosząc np. o podanie danych karty płatniczej, by móc przelać należną kwotę.
Przykłady – Kampania phishingowa – luty 2025
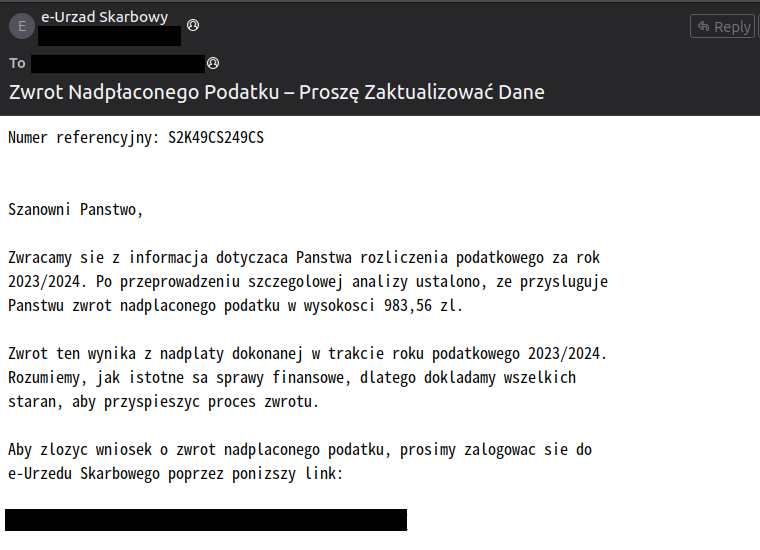
Źródło: Cert POLSKA
Przykłady – Kampania phishingowa – styczeń 2025
Oszuści podszywający się pod Krajową Administrację Skarbową rozsyłali fałszywe e-maile, informując w nich o rzekomym powiadomieniu wydanym przez urząd skarbowy. Zachęcali odbiorców do kliknięcia w link, który miał umożliwić zapoznanie się z treścią komunikatu. W rzeczywistości przenosił on na fałszywą stronę, gdzie podatnik był informowany o konieczności zaktualizowania oprogramowania.
Przykłady – Kampania phishingowa – marzec 2024
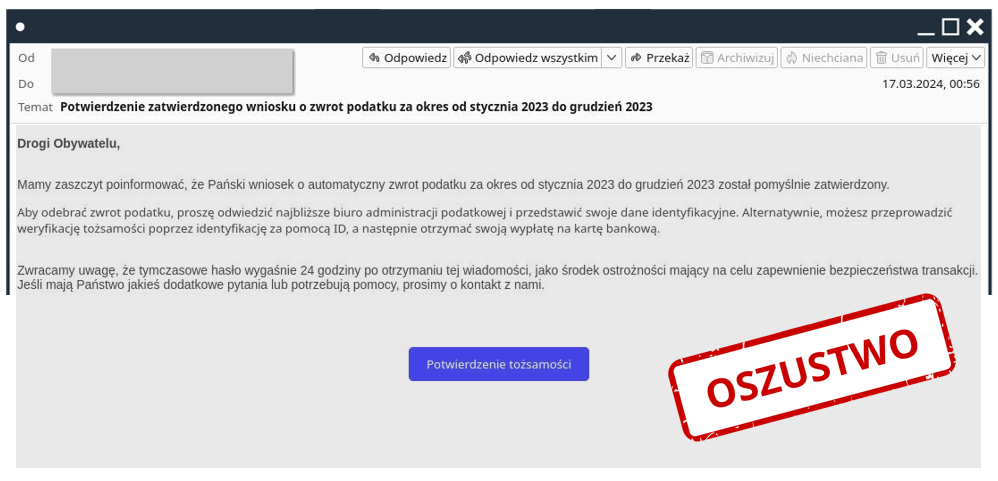
Źródło: Cert POLSKA
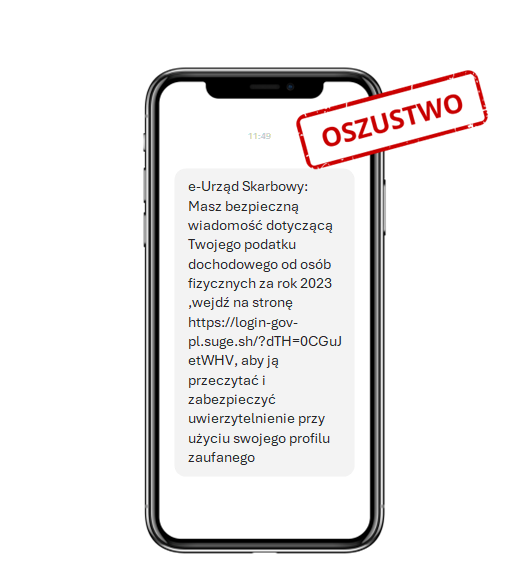
- Fałszywe SMS-y – mogą zawierać prośby, m.in. o zalogowanie się na fałszywe konto lub podanie danych, aby odebrać rzekomy zwrot podatku. Kliknięcie w przesłany link prowadzi do fałszywego panelu logowania lub fałszywej bramki płatności, a wprowadzone tam informacje trafiają bezpośrednio w ręce przestępców.
- Telefony od „urzędu skarbowego”, konsultantów infolinii Krajowej Informacji Skarbowej lub pracowników Krajowej Administracji Skarbowej. Oszuści kontaktują się telefonicznie podając się za pracowników urzędu, informują o rzekomych błędach w rozliczeniu PIT, a pod pretekstem weryfikacji proszą o potwierdzenie danych osobowych lub danych do logowania.
Przypominamy, że pracownicy administracji skarbowej nie wykonują takich telefonów ani nie zbierają w ten sposób informacji. Dlatego, jeśli odbierzesz nietypowe połączenie, nie podawaj dzwoniącemu swoich danych osobowych takich jak:
- numer PESEL/NIP,
- numer dowodu tożsamości
- numeru rachunku bankowego
- login i hasło do kont, na które się logujesz np. e-Urząd Skarbowy, konto bankowe.
Jak się chronić?
- Zachowaj zdrowy rozsądek i chroń swoje dane – urzędy skarbowe nie proszą o podanie danych osobowych, numerów kont, weryfikacji danych lub dokonywania płatności za pomocą SMS-ów czy e-maili.
- Z ostrożnością podchodź do linków, które otrzymujesz w wiadomościach SMS czy email. Zawsze sprawdzaj poprawność adresu strony internetowej, na której logujesz się do swoich kont, np. bankowości elektronicznej, lub dokonujesz transakcji płatniczych.
- Zawsze weryfikuj, czy otrzymana wiadomość lub przedstawiona sytuacja faktycznie dotyczy Ciebie. Sprawdzaj informacje wyłącznie w oficjalnych źródłach, takich jak strony internetowe urzędów, infolinie lub osobista wizyta w placówce.
- Tam, gdzie to możliwe, korzystaj z weryfikacji dwuetapowej – w ten sposób zwiększasz bezpieczeństwo logowania. Oprócz hasła będzie wymagane dodatkowe potwierdzenie, np. kodem SMS lub aplikacją autoryzacyjną.
- Dbaj o bezpieczeństwo swoich urządzeń (laptop, telefon) i wykonuj regularne aktualizacje oprogramowania – dzięki temu zabezpieczysz się przed podatnościami i lukami w systemach, które skrupulatnie wykorzystują cyberprzestępcy.
- Regularnie sprawdzaj komunikaty publikowane przez CERT Polska i CSIRT KNF na ich stronach internetowych oraz w mediach społecznościowych. Dzięki temu będziesz na bieżąco z informacjami o aktualnych kampaniach oszustów i ich metodach działania.
- Zgłaszaj niepokojące wiadomości za pośrednictwem strony incydent.cert.pl, aplikacji mObywatel lub przekazując je na numer 8080 (dotyczy wiadomości SMS) – to skuteczny sposób na ochronę siebie oraz innych użytkowników przed oszustwami. Dzięki Twojemu zgłoszeniu specjaliści z CERT Polska mogą szybciej blokować fałszywe strony, ostrzegać innych oraz ograniczać działalność cyberprzestępców. Każde zgłoszenie zwiększa bezpieczeństwo w sieci i pomaga zapobiegać kolejnym atakom.
- Zastrzeż swój numer PESEL, aby zapobiec oszustwom z wykorzystaniem Twoich danych. W ten sposób zabezpieczysz się nie tylko przed wyłudzeniami kredytów, ale także przed fałszywymi umowami abonamentowymi czy zakupami na raty. Dzięki usłudze banki i instytucje finansowe nie udzielą zobowiązań na Twoje dane bez Twojej zgody. Możesz to zrobić bezpłatnie przez profil zaufany, aplikację mObywatel lub w urzędzie gminy, a w razie potrzeby w każdej chwili cofnąć zastrzeżenie.
Pomyśl zanim zadziałasz!
Niezależnie od wieku czy doświadczenia, każdy może zostać ofiarą sprytnie przygotowanej kampanii phishingowej. Zanim wykonasz kolejny krok – podasz dane w formularzu, zalogujesz się przez link w wiadomości czy zainstalujesz „konieczne” oprogramowanie – zastanów się, czy komunikat na pewno pochodzi z wiarygodnego źródła. W razie wątpliwości skontaktuj się z urzędem skarbowym lub bankiem, korzystając z oficjalnych kanałów kontaktu. Dzięki temu zachowasz spokój, unikniesz finansowych kłopotów i nie dasz się nabrać na obietnicę szybkiego zwrotu czy groźbę nieistniejących kar.
Otrzymałeś wiadomość Phishingową? Przekaż ją do weryfikacji ekspertom z zespołu CERT Polska, wysyłając je na bezpłatny numer 8080, zgłaszając incydent poprzez tę stronę lub przesyłając go na adres: cert@cert.pl
Wyróżnione aktualności
 Aktualność
Zanim podatność stanie się incydentem. Nowe rozwiązania CERT Polska
Nie „czy”, ale „kiedy” – dziś każda organizacja musi być przygotowana na cyberatak. Dlatego NASK uruchamia wiedza.cert.pl oraz rozbudowuje serwis moje.cert.pl. Wszystko po to, by polskie organizacje mogły skuteczniej zapobiegać incydentom i szybciej reagować, gdy do nich dojdzie. Eksperci CERT Polska zaprezentowali nowe narzędzia podczas śniadania prasowego.
 Aktualność
ECSC 2026. NASK trenuje polską drużynę przed cyfrową Ligą Mistrzów
Dziesięć osób, różne specjalizacje i jeden cel: jak najlepiej reprezentować Polskę. Już 12 października w niemieckim Bochum rozpocznie się European Cybersecurity Challenge, najważniejsza europejska rywalizacja młodych talentów cyberbezpieczeństwa. Polska drużyna, trenowana przez najlepszych specjalistów z NASK, przeszła właśnie pierwszy wspólny sprawdzian.

Nie czekaj. Z początkiem szkoły rozmawiaj o zagrożeniach w sieci
Nowa klasa, szkolna grupa na komunikatorze i coraz więcej spraw załatwianych online. Powrót do szkoły oznacza również zmiany w cyfrowej codzienności dzieci. To dobry moment, żeby zacząć rozmowę o bezpieczeństwie w sieci. Nie dopiero wtedy, kiedy wydarzy się coś złego.
 Aktualność
Mocny kurs na cyfrową administrację. EZD-KPO z wynikiem ponad plan
Początkowy plan był ambitny: wdrożyć EZD RP w 2 tys. podmiotów i przeszkolić 75 tys. osób. Efekt? 3102 wdrożenia i 206 tys. uczestników szkoleń. Projekt EZD RP realizowany w ramach Krajowego Planu Odbudowy dobiega końca z wynikami znacznie przekraczającymi pierwotne założenia.
Najnowsze aktualności
 Aktualność
Ponad 11 mln euro na cyberbezpieczeństwo firm. Trwa drugi nabór w programie SECURE
NASK pomaga firmom przygotować się na nowe unijne wymogi cyberbezpieczeństwa. W ramach programu SECURE przedsiębiorcy mogą ubiegać się o granty na dostosowanie produktów do nowych przepisów. W drugim naborze na ten cel przeznaczono aż 11,5 mln euro.
 Aktualność
Jedyna taka umowa w UE. Partnerstwo NASK i OpenAI w obszarze bezpieczeństwa sztucznej inteligencji
Nowe zagrożenia wymagają wspólnego działania. NASK i OpenAI podpisały porozumienie o współpracy w zakresie badań nad bezpieczeństwem AI. Partnerstwo połączy wiedzę i doświadczenie obu organizacji, by szybciej identyfikować zagrożenia związane z tą technologią i lepiej się przed nimi chronić. Pozwoli też skuteczniej weryfikować, jak zaawansowane metody AI mogą pomóc zwiększyć bezpieczeństwo i odporność usług cyfrowych.
 Aktualność
Eliza Pogorzelska pokieruje Centrum Projektów Infrastrukturalnych i Edukacyjnych NASK
Od lat zajmuje się projektami, które rozwijają cyfrową infrastrukturę Polski. Teraz przed nią kolejne wyzwanie. Eliza Pogorzelska od 1 listopada obejmie stanowisko dyrektorki Centrum Projektów Infrastrukturalnych i Edukacyjnych NASK, zastępując dr Małgorzatę Olszewską.