 Aktualność
Dwa nowe certyfikaty bezpieczeństwa wydane przez NASK
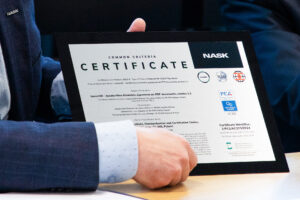
Tym razem o weryfikację swoich produktów wystąpiło Asseco. Jednostka Certyfikująca NASK, która jako jedyna w Polsce ma uprawnienia do wydawania międzynarodowych certyfikatów Common Criteria (CC), przyznała właśnie dwa nowe certyfikaty bezpieczeństwa. Standard CC wykorzystują na całym świecie rządy i firmy prywatne do oceny bezpieczeństwa systemów i urządzeń IT.


– Transparentna, niezależna ocena bezpieczeństwa produktów IT to jedno z najważniejszych wyzwań, z jakimi mamy współcześnie do czynienia. Ten trend jest wyraźnie widoczny na poziomie światowym, wpisuje się w niego również nasz kraj – świadczą o tym choćby aktualne prace rządu nad projektem ustawy o krajowym systemie certyfikacji cyberbezpieczeństwa. Odpowiedzią na to wyzwanie są właśnie certyfikaty Common Criteria, wydane przez Jednostkę Certyfikującą NASK. Certyfikacja dla producentów to najwygodniejsza metoda potwierdzenia zgodności produktów IT z wymaganiami, a dla integratorów i nabywców – doskonałe narzędzie weryfikacji bezpieczeństwa łańcucha dostaw
– podkreśla Paweł Kostkiewicz, dyrektor ds. certyfikacji w NASK.
Czym są biocertiX i SimplySign, produkty z certyfikatami CC?
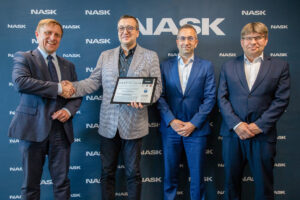
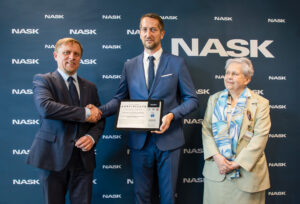
Dwa produkty, dla których ostatnio pozytywnie zakończył się proces certyfikacji, to: biocertiX (Asseco Data Systems, Xtension i Samsung) oraz SimplySign (Asseco Data Systems). NASK wręczył przedstawicielom ADS certyfikaty Common Criteria 21 maja w Warszawie.
– Jesteśmy dumni, że biocertiX jest najprawdopodobniej pierwszym rozwiązaniem podpisu biometrycznego, który otrzymał certyfikat zgodności ze standardem Common Criteria. Wyróżnienie to potwierdza wysoki poziom bezpieczeństwa wspólnego rozwiązania Asseco, Xtension i Samsunga. Warto zaznaczyć, że certyfikat ten jest przyznawany po przejściu szczegółowych testów i rygorystycznego audytu przeprowadzanych przez akredytowane jednostki badawcze i certyfikujące. To złożony proces, który może trwać nawet kilka lat. Dzięki temu możliwe jest potwierdzenie bezpieczeństwa rozwiązań wspierających usługi o szczególnym znaczeniu dla procesów gospodarczych i publicznych – mówi Artur Miękina, dyrektor sprzedaży projektowej i rozwoju e-biznesu w Asseco Data Systems.
BiocertiX, certyfikowany podpis biometryczny, pozwala podpisywać własnoręcznie (rysikiem, na ekranie tabletu) wszelkie dokumenty, umowy, protokoły czy oświadczenia w formacie pliku PDF. Tak podpisane e-dokumenty zachowują pełną moc prawną. BiocertiX wykorzystuje oprogramowanie Xtension i tablet Samsunga.
Z kolei SimplySign, to kwalifikowany podpis elektroniczny w aplikacji mobilnej SimplySign. Narzędzie to umożliwia bezpieczne podpisywanie dokumentów elektronicznych w dowolnym miejscu i czasie, niezależnie od używanego sprzętu – telefonu, tabletu czy komputera.
Dyrektor Paweł Kostkiewicz z NASK podkreśla korzyści związane z tworzeniem produktów zgodnie z ideą „security by design” – tak jak miało to miejsce przy obu produktach ADS. Idea ta polega na implementacji bezpieczeństwa już na etapie koncepcji, projektowania i wytwarzania produktu. Jeżeli także w tych działaniach uwzględni się wymagania certyfikacyjne w zakresie bezpieczeństwa, późniejszy proces certyfikacji produktu okazuje się szybszy i tańszy.
Produkt certyfikowany przez NASK – co to oznacza?
Common Criteria (CC) to międzynarodowy standard (dostępny jako norma PN-EN ISO/IEC 15408), który służy ocenie bezpieczeństwa produktów i systemów IT. Certyfikaty CC są uznawane w 32 krajach, w tym m.in. Stanach Zjednoczonych, Japonii, Korei Południowej i większości państw europejskich. Przykładem organizacji stosującej certyfikaty CC w swoich procedurach jest też NATO.
Tylko Jednostka Certyfikująca NASK ma w Polsce uprawnienia do przyznawania certyfikatów Common Criteria w obszarze cyberbezpieczeństwa. Tym samym potwierdza, że produkt, który otrzymał certyfikat zgodności ze standardem CC, przeszedł rygorystyczny proces oceny – uczestniczyło w nim autoryzowane laboratorium, wykonując ewaluację cyberbezpieczeństwa pod nadzorem Jednostki Certyfikującej.
Co to oznacza w praktyce?
- funkcje bezpieczeństwa produktu zostały przetestowane i potwierdzone,
- produkt przeszedł badania w zakresie podatności na zagrożenia i testy penetracyjne (zakres oceny jest uzależniony od wybranego przez producenta poziomu EAL, czyli poziomu uzasadnienia zaufania),
- przeprowadzono ocenę procesu tworzenia produktu,
- spełnione są wymogi standardu CC w kontekście procesu dostarczania i uruchamiania produktu.
W wielu krajach certyfikat CC jest potwierdzeniem spełnienia wymagań stawianych w specyfikacji zamówień dla przemysłu i administracji publicznej. Zapewnia też lepszą pozycję rynkową w stosunku do oferty konkurencji.
Wyróżnione aktualności
 Aktualność
Zanim podatność stanie się incydentem. Nowe rozwiązania CERT Polska
Nie „czy”, ale „kiedy” – dziś każda organizacja musi być przygotowana na cyberatak. Dlatego NASK uruchamia wiedza.cert.pl oraz rozbudowuje serwis moje.cert.pl. Wszystko po to, by polskie organizacje mogły skuteczniej zapobiegać incydentom i szybciej reagować, gdy do nich dojdzie. Eksperci CERT Polska zaprezentowali nowe narzędzia podczas śniadania prasowego.
 Aktualność
ECSC 2026. NASK trenuje polską drużynę przed cyfrową Ligą Mistrzów
Dziesięć osób, różne specjalizacje i jeden cel: jak najlepiej reprezentować Polskę. Już 12 października w niemieckim Bochum rozpocznie się European Cybersecurity Challenge, najważniejsza europejska rywalizacja młodych talentów cyberbezpieczeństwa. Polska drużyna, trenowana przez najlepszych specjalistów z NASK, przeszła właśnie pierwszy wspólny sprawdzian.

Nie czekaj. Z początkiem szkoły rozmawiaj o zagrożeniach w sieci
Nowa klasa, szkolna grupa na komunikatorze i coraz więcej spraw załatwianych online. Powrót do szkoły oznacza również zmiany w cyfrowej codzienności dzieci. To dobry moment, żeby zacząć rozmowę o bezpieczeństwie w sieci. Nie dopiero wtedy, kiedy wydarzy się coś złego.
 Aktualność
Mocny kurs na cyfrową administrację. EZD-KPO z wynikiem ponad plan
Początkowy plan był ambitny: wdrożyć EZD RP w 2 tys. podmiotów i przeszkolić 75 tys. osób. Efekt? 3102 wdrożenia i 206 tys. uczestników szkoleń. Projekt EZD RP realizowany w ramach Krajowego Planu Odbudowy dobiega końca z wynikami znacznie przekraczającymi pierwotne założenia.
Najnowsze aktualności
 Aktualność
Rodzice mówią, że zasady są. Nastolatki widzą to inaczej
Rodzice wprowadzają zasady, a dzieci... nie mają o nich pojęcia. Tak wynika z badania ,,Nastolatki” przeprowadzonego przez NASK. Skąd ta różnica i dlaczego domowe ustalenia nie dla wszystkich są jasne?

Polska ma szczęście do talentów. NASK nagrodził olimpijczyków
Polska nie ma sobie równych, gdy mówimy o młodych informatykach. Jesteśmy w światowej elicie wśród laureatów olimpiad informatycznych. NASK wspiera te talenty, co roku wręczając stypendia dla zwycięzców Olimpiady Informatycznej. Tym razem dostało je niemal 50 najlepszych, a dyplomy podczas spotkania ze stypendystami NASK, wręczyli wicepremier i minister cyfryzacji Krzysztof Gawkowski oraz dyrektor NASK Radosław Nielek.
 Aktualność
Czy dorośli nadążają za światem dzieci? Dwadzieścia lat Safer Internet
Dwie dekady, tysiące rozmów i całe pokolenie, które zdążyło dorosnąć razem z internetem. Jubileuszowa Konferencja Safer Internet stała się okazją do podsumowania doświadczeń, ale przyniosła też kilka niewygodnych pytań. Dlaczego dzieci szukają zrozumienia u chatbotów? Czy dorośli sami potrafią przestrzegać zasad, których wymagają? I jak chronić młodych użytkowników w świecie, w którym o ich uwagę rywalizują potężne algorytmy?